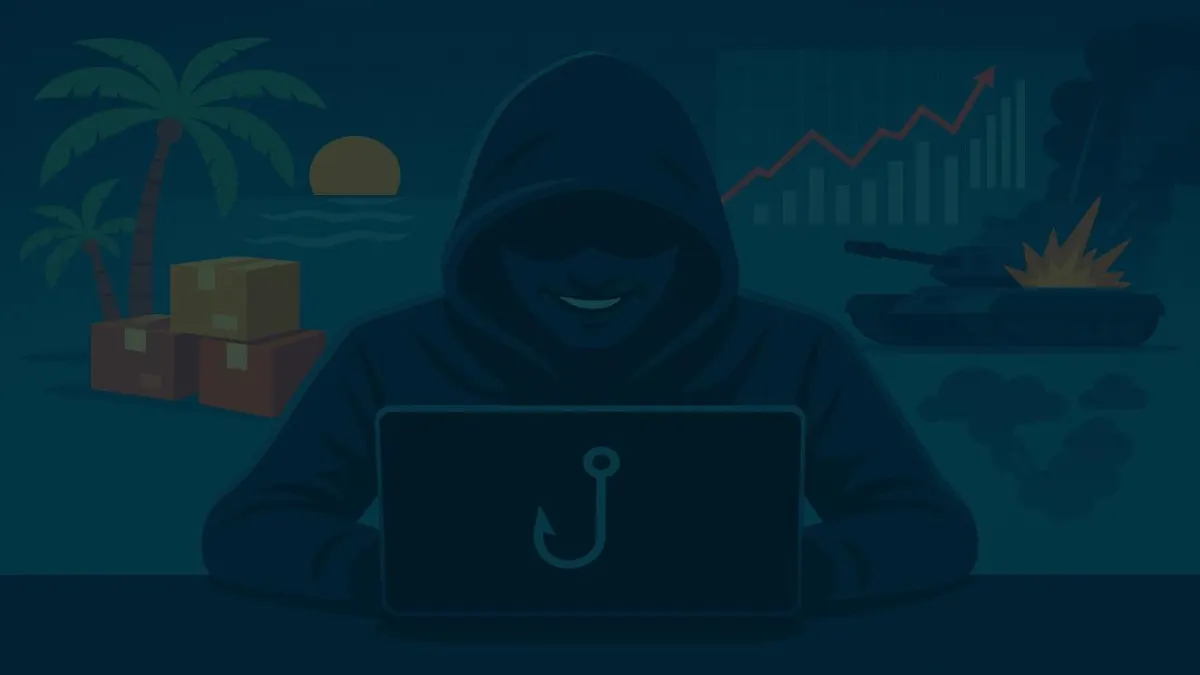
Phishing-Mails sind wie Sicherheitslücken in veralteter Software: Sie tauchen regelmäßig auf, sind eigentlich bekannt – und trotzdem klicken immer noch Leute drauf. Wer denkt, Spam sei zufällig verteilt, unterschätzt die Effizienz moderner Cybercrime-Abteilungen. Die arbeiten mit Kalender, Trendradar und erstaunlich viel Marketingverständnis.
Weihnachten = Paketzeit = Phishing-Zeit
Alle Jahre wieder: Es ist November, die ersten Lebkuchen im Supermarkt sind halb leergefuttert, und plötzlich kommt eine E-Mail:
"Ihr Paket konnte nicht zugestellt werden. Jetzt hier klicken!"
Klar. Wer bestellt heutzutage nicht irgendwas online? Genau darauf bauen die Fake-DHLs und Pseudo-Hermes dieser Welt. Die Mail sieht täuschend echt aus, das Tracking wirkt plausibel – und zack, landet man auf einer Seite, die aussieht wie DHL, aber in Wahrheit nur eins will: Zugangsdaten, Zahlungsinfos oder gleich die ganze Identität.
Sommerzeit = Reisezeit = Stornoalarm
Kaum wird's wärmer, zieht es die Menschen in den Urlaub – und die Cyberkriminellen gleich mit. Reisephishing ist wie eine günstige Pauschalreise für Betrügerinnen und Betrüger:
- Angebliche Buchungsbestätigungen von "Booking.com"
- Fake-Stornos von "Lufthansa" mit Rückerstattung
- Oder "TUI" braucht dringend nochmal Ihre Zahlungsdaten (natürlich nur zu Ihrer Sicherheit)
Der Klassiker: Panik erzeugen, dass eine Reise nicht stattfindet – und dann mit einem Link die Falle zuschnappen lassen.
Steuerzeit = Konto-Phishing-Saison
Frühling oder Jahresende? Heißt für viele: Steuererklärung, Buchhaltung, zu viele Zahlen auf zu wenig Kaffee. Auch für Angreiferinnen und Angreifer ein Fest:
- "Ihr Elster-Zugang wurde deaktiviert."
- "Rückerstattung verfügbar – bitte IBAN bestätigen."
- "PayPal-Sicherheitsteam hat ungewöhnliche Aktivitäten festgestellt."
Stimmt natürlich meistens alles nicht. Aber vor allem in der Hektik klickt man dann doch mal schnell – und schon ist man drin im Theaterstück namens "Identitätsdiebstahl".
Bonus-Feature: Echtzeit-Reaktion auf Nachrichtenlage
Und als wär das alles nicht genug, sind viele Phishing-Kampagnen auch noch topaktuell:
- Pandemie? Hier kommt die Fake-Mail vom "Gesundheitsamt".
- Ukrainekrieg? Jetzt spenden Sie bitte an ein dubioses Bitcoin-Wallet.
- LinkedIn-Datenleck? "Bitte Passwort zurücksetzen – aber über diesen tollen Link."
Man fragt sich fast: Haben die das selbe Redaktionsteam wie die Tagesschau oder das vom ORF?
Was kann man also tun? Außer hoffen?
Ganz einfach – erst denken, dann klicken. Hier die üblichen goldene Regeln für den Alltag im Maildschungel:
- Misstrauen Sie Mails mit Zeitdruck. Wenn eine Mail "dringend" ist, ist sie meistens Quatsch.
- Klicken Sie nicht auf Links, die Sie nicht erwartet haben – egal wie seriös das Logo aussieht.
- Besuchen Sie Anbieter-Websites direkt, statt auf Links in Mails zu vertrauen.
- Sprechen Sie drüber. Keine Scham, wenn was komisch ist – lieber einmal zu oft gefragt.
Also merken: Phishing ist kein Zufall. Es ist Saisonarbeit mit ausgefuchster Marketingabteilung. Mit ziemlich finsteren Zielen.